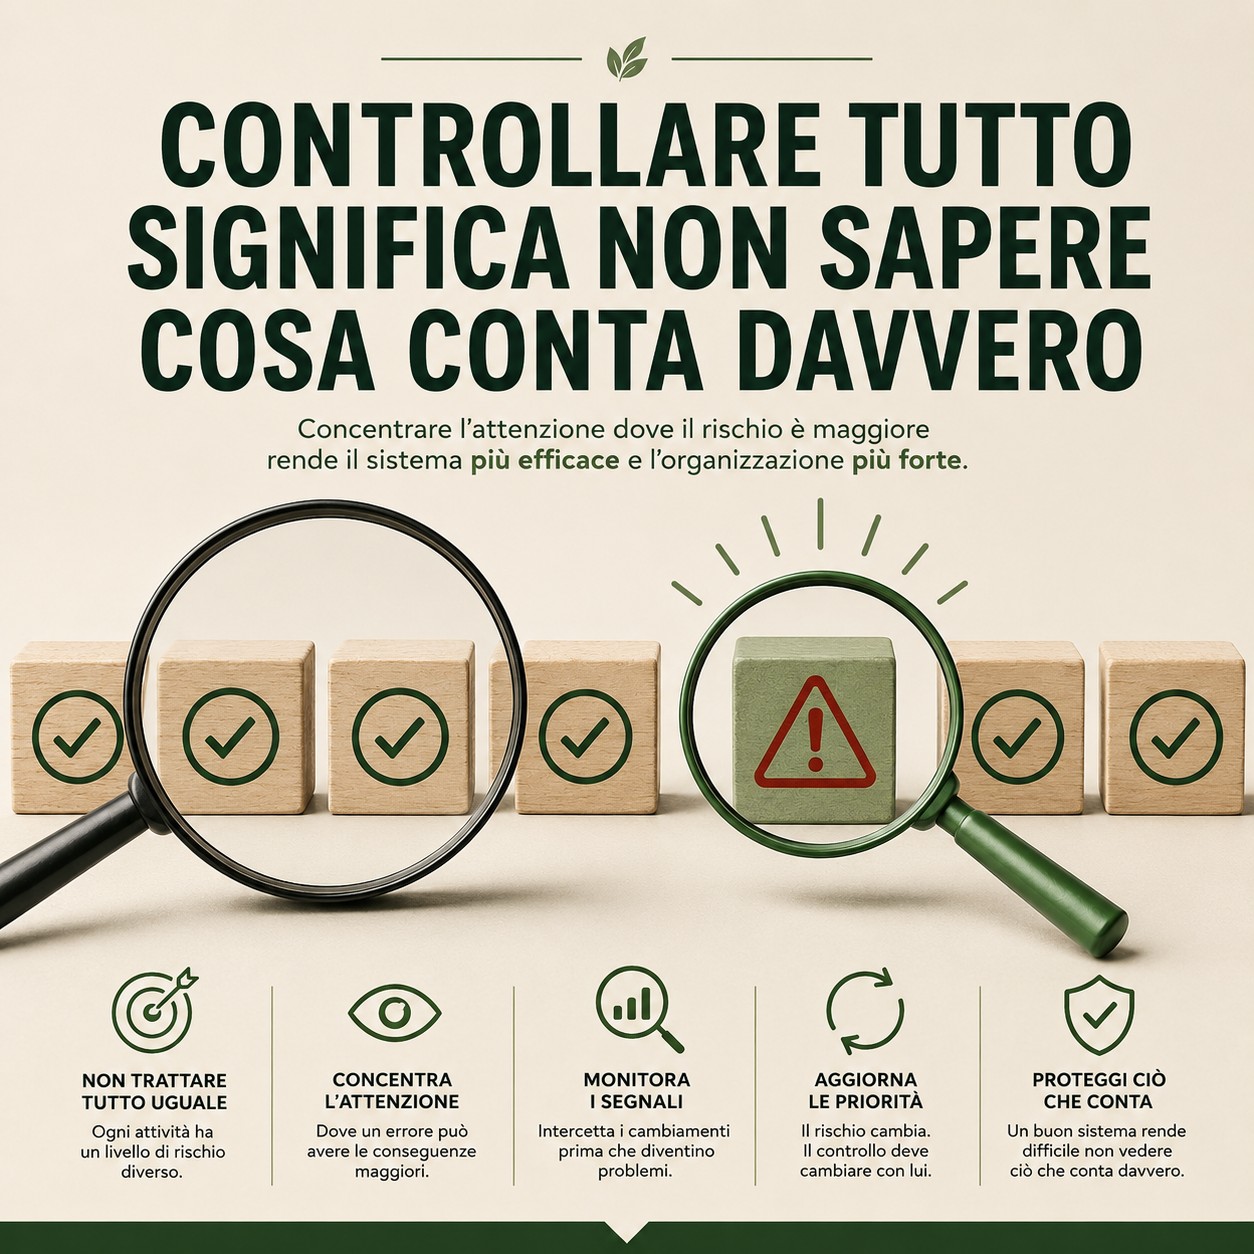
Controllare tutto con la stessa intensità non aumenta il controllo. Disperde l’attenzione proprio dove servirebbe di più.
Quando un’organizzazione cresce, aumenta anche il bisogno di controllo.
Più ordini.
Più fornitori.
Più persone.
Più processi.
Più dati.
Più eccezioni.
La risposta più intuitiva è spesso aumentare le verifiche.
Controllare di più.
Controllare tutto.
Controllare sempre.
Ma c’è un problema.
Non tutto ha lo stesso rischio.
E se trattiamo allo stesso modo ciò che è critico e ciò che è ordinario, finiamo per utilizzare tempo, attenzione e responsabilità in modo inefficiente.
Il controllo non diventa più forte.
Diventa più diffuso.
E quindi, paradossalmente, meno efficace.
Il controllo uniforme sembra equo, ma spesso è debole
Applicare le stesse verifiche a tutto può sembrare il modo più ordinato di lavorare.
Stessa procedura.
Stesso livello autorizzativo.
Stessa frequenza di verifica.
Stessi indicatori.
Stesso percorso.
Ma organizzazioni, prodotti, fornitori e processi non hanno tutti la stessa esposizione.
Un ordine standard e ripetitivo non ha necessariamente lo stesso rischio di una fornitura urgente.
Un prodotto facilmente sostituibile non ha lo stesso impatto di un prodotto critico.
Un fornitore stabile da anni non presenta lo stesso livello di attenzione di un fornitore che ha iniziato a generare ritardi, parziali e non conformità.
Se applichiamo lo stesso livello di controllo a tutti, stiamo implicitamente dicendo che tutto è ugualmente importante.
E quasi mai è vero.
Il problema non è controllare meno
Il punto non è ridurre indiscriminatamente i controlli.
È concentrarli meglio.
Un sistema maturo dovrebbe chiedersi:
- dove un errore può avere le conseguenze maggiori;
- quali attività sono più difficili da correggere;
- quali forniture hanno meno alternative;
- quali processi coinvolgono più vincoli;
- quali anomalie si stanno ripetendo;
- quali fornitori stanno mostrando segnali di deterioramento;
- dove un ritardo può trasformarsi rapidamente in un’urgenza.
Il controllo dovrebbe crescere con il rischio.
Non con la quantità di attività.
Un controllo uguale per tutti può creare burocrazia
Quando ogni attività richiede lo stesso livello di verifica, il sistema tende a rallentare.
Aumentano:
- passaggi autorizzativi;
- firme;
- richieste di conferma;
- controlli duplicati;
- attività amministrative;
- attese;
- eccezioni per aggirare il processo.
Alla fine può accadere qualcosa di ancora peggiore.
Le persone iniziano a considerare il controllo un ostacolo.
E quando il controllo viene percepito come un ostacolo, cresce la tentazione di evitarlo.
Il risultato è opposto a quello desiderato.
Un sistema costruito per aumentare il controllo finisce per generare scorciatoie.
La vera domanda è: cosa succede se sbagliamo?
Per decidere quanto controllare, una domanda è particolarmente utile:
“Cosa succede se qui qualcosa va storto?”
La risposta può essere molto diversa.
In alcuni casi l’errore è facilmente correggibile.
In altri può significare:
- bloccare una consegna;
- creare una carenza;
- generare un costo elevato;
- compromettere un servizio;
- coinvolgere più funzioni;
- creare un problema documentale;
- esporre l’organizzazione a un rischio operativo o di compliance.
Il livello di controllo dovrebbe riflettere questa differenza.
Non tutte le attività meritano la stessa attenzione.
Ma quelle ad alto impatto devono essere visibili prima.
Il rischio non dipende solo dalla probabilità
Un errore raro può essere molto grave.
Un errore frequente può essere facilmente gestibile.
Per questo il rischio non dovrebbe essere letto soltanto come frequenza.
Bisogna osservare almeno due dimensioni:
- probabilità che qualcosa accada;
- impatto se accade.
E spesso serve anche una terza:
- capacità dell’organizzazione di intercettarlo prima che produca conseguenze.
Un problema molto probabile ma immediatamente visibile può essere governabile.
Un problema meno frequente ma difficile da rilevare può essere più pericoloso.
Il controllo efficace nasce da questa distinzione.
Nel procurement non tutti i fornitori sono uguali
Questo approccio è particolarmente evidente negli acquisti.
Due fornitori possono avere lo stesso fatturato e rappresentare rischi completamente diversi.
Uno può offrire prodotti facilmente reperibili anche altrove.
L’altro può essere l’unica fonte disponibile per una categoria critica.
Uno può avere lead time brevi e stabili.
L’altro tempi lunghi e variabili.
Uno può comunicare rapidamente ogni problema.
L’altro può rendere visibile il ritardo soltanto quando la consegna è già compromessa.
Trattarli nello stesso modo significa ignorare queste differenze.
Un sistema di procurement maturo dovrebbe quindi differenziare:
- frequenza delle verifiche;
- profondità del monitoraggio;
- livello di approvazione;
- gestione delle alternative;
- scorte di protezione;
- escalation;
- attenzione ai segnali anticipati.
Anche i prodotti devono essere segmentati
Lo stesso vale per i prodotti.
Un catalogo può contenere centinaia o migliaia di articoli.
Controllarli tutti allo stesso modo è spesso impossibile.
Ma soprattutto non è necessario.
Alcuni prodotti possono essere:
- critici per il servizio;
- difficili da sostituire;
- soggetti a indisponibilità;
- caratterizzati da tempi lunghi di riapprovvigionamento;
- sensibili alla temperatura;
- soggetti a scadenza;
- rilevanti dal punto di vista documentale o regolatorio.
Altri possono essere standard, facilmente reperibili e sostituibili.
Se l’organizzazione non distingue queste categorie, l’attenzione viene distribuita in modo casuale.
In sanità il controllo deve seguire la criticità
Nel settore sanitario il principio diventa ancora più importante.
Un controllo non serve soltanto a garantire efficienza.
Può contribuire a proteggere:
- continuità della fornitura;
- tracciabilità;
- condizioni di conservazione;
- correttezza documentale;
- gestione delle scadenze;
- appropriatezza del flusso logistico;
- disponibilità per strutture e servizi.
Ma anche qui il controllo deve essere proporzionato.
Controllare tutto in modo identico può rendere il sistema lento senza renderlo più sicuro.
La vera maturità consiste nel capire dove un errore avrebbe conseguenze maggiori e costruire lì un livello di presidio più forte.
Il controllo deve diventare dinamico
Il rischio non è statico.
Un fornitore affidabile può iniziare a peggiorare.
Un prodotto stabile può diventare difficile da reperire.
Una domanda ordinaria può crescere improvvisamente.
Una nuova normativa può cambiare il livello di esposizione.
Un processo che funzionava con piccoli volumi può diventare fragile quando il volume aumenta.
Per questo la classificazione del rischio non dovrebbe essere fatta una volta e dimenticata.
Deve essere aggiornata quando cambiano i segnali.
Un buon sistema di controllo non dice soltanto:
“Questo è critico.”
Dice anche:
“Questo sta diventando critico.”
L’eccezione deve attirare attenzione
Uno dei vantaggi di un controllo basato sul rischio è che rende più visibili le anomalie.
Se tutto viene trattato come prioritario, nulla lo è davvero.
Se invece il processo ordinario può procedere con regole semplici, l’attenzione delle persone può concentrarsi dove emerge una deviazione.
Un ritardo.
Una quantità insolita.
Una richiesta urgente.
Un fornitore che cambia comportamento.
Una consegna incompleta.
Una scorta che scende rapidamente.
L’obiettivo non è aumentare il numero dei controlli.
È aumentare la capacità di riconoscere ciò che merita davvero un controllo.
Il vero salto
Il vero salto avviene quando il controllo smette di essere una sequenza uniforme di verifiche e diventa un sistema di priorità.
Non chiediamo più:
“Abbiamo controllato tutto?”
Chiediamo:
“Abbiamo concentrato l’attenzione dove il rischio è maggiore?”
È una differenza importante.
Nel primo caso misuriamo il numero dei controlli.
Nel secondo misuriamo la capacità dell’organizzazione di proteggere ciò che conta.
Il controllo non deve occupare tutta l’organizzazione.
Deve permettere all’organizzazione di vedere prima ciò che potrebbe creare un problema.
In sintesi
Non tutto deve essere controllato allo stesso modo.
Prodotti, fornitori, processi ed eccezioni hanno livelli di rischio differenti.
Applicare ovunque lo stesso controllo può produrre burocrazia, rallentamenti e perdita di attenzione.
Un sistema maturo distingue.
Classifica.
Osserva.
Aggiorna.
E concentra le verifiche dove un errore avrebbe le conseguenze maggiori.
Il controllo migliore non è quello che verifica tutto. È quello che rende difficile non vedere ciò che conta davvero.
Contenuti correlati
Il problema non è la persona. È il sistema.
La disponibilità si costruisce prima dell’urgenza
Le urgenze continue non sono velocità. Sono perdita di controllo.
I problemi non arrivano all’improvviso. I segnali sì.
Più fornitori non significa più controllo
Questo tema fa parte del lavoro GINGAB su procurement sanitario e supply chain sanitaria.